Cybersecurity • Risk • Compliance • Critical Infrastructure

Protegemos lo que no puede fallar

Ciberseguridad estratégica y técnica para organizaciones expuestas a riesgos críticos, exigencias regulatorias y amenazas en entornos IT y OT.

  • Enfoque basado en riesgo
  • Experiencia en entornos regulados
  • Protección IT / OT / ICS
  • Visión ejecutiva y técnica
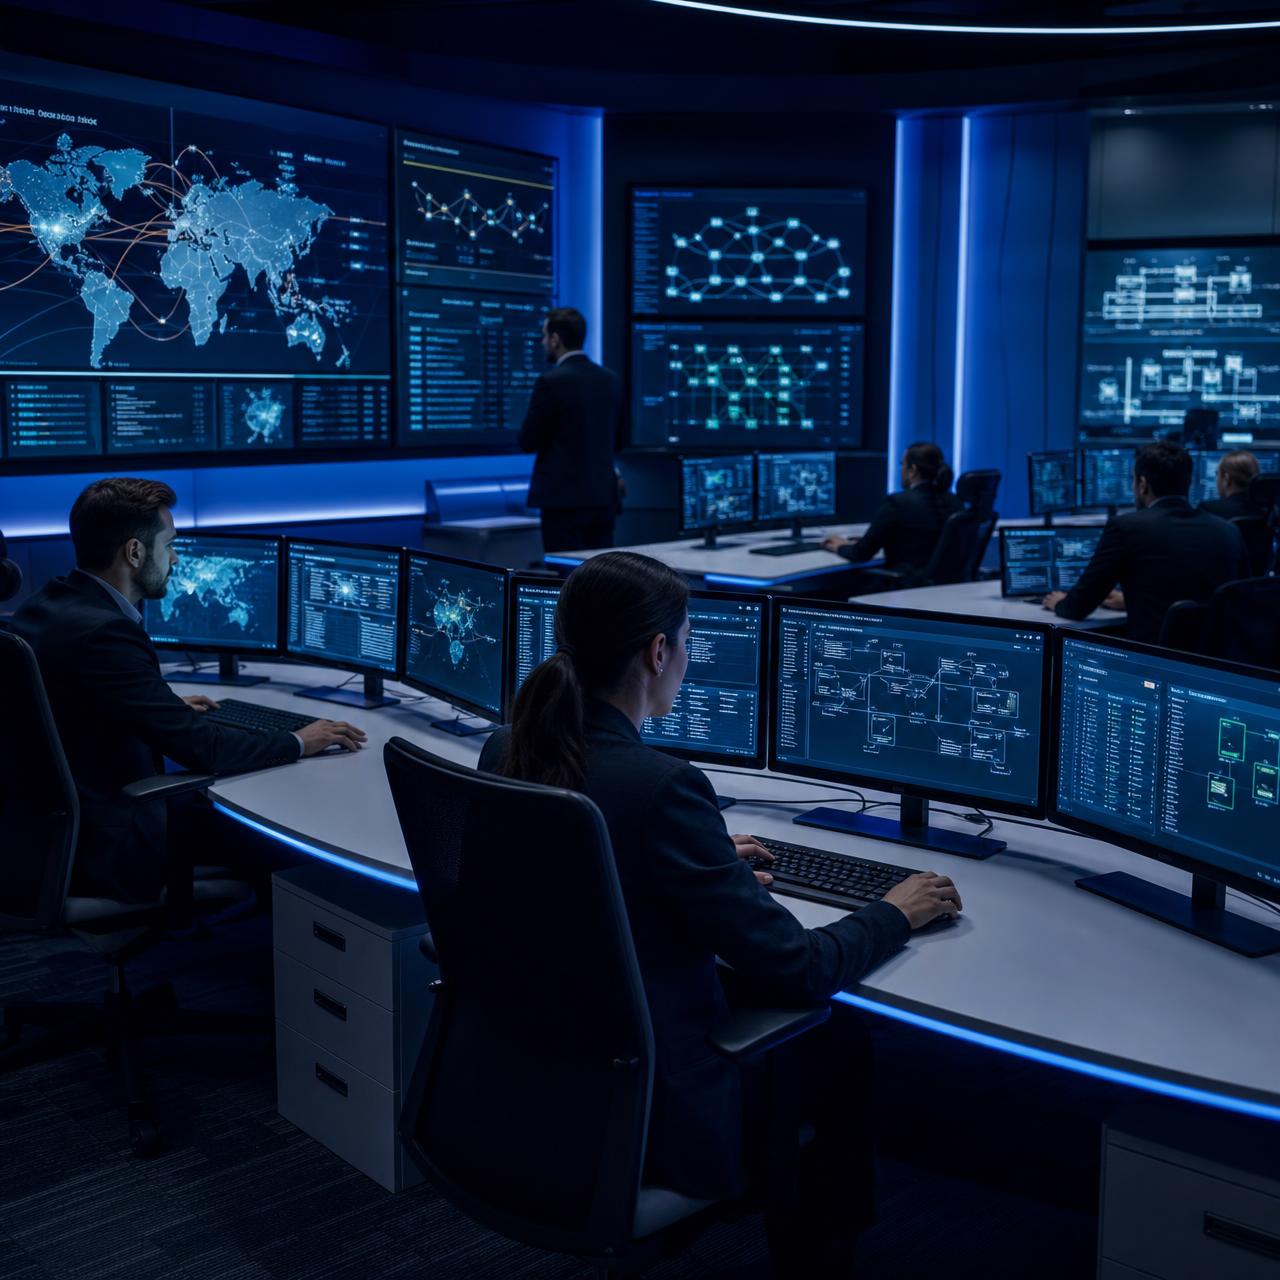
Centro de operaciones de ciberseguridad con múltiples pantallas mostrando topología de red y monitoreo en tiempo real
NIST CSF Marco funcional
Identificar
Proteger
Detectar
Responder
Recuperar

Marcos y regulaciones que dominamos

  • ISO/IEC 27001
  • NIST CSF
  • CIS Controls
  • NERC CIP
  • Ley Marco de Ciberseguridad
  • Protección de Datos

Capacidades

Seguridad diseñada desde el riesgo real del negocio

Integramos estrategia, cumplimiento y ejecución técnica para reducir exposición, fortalecer la resiliencia y demostrar control ante directorios, clientes y autoridades.

Consultores de ciberseguridad analizando indicadores de riesgo frente a paneles con dashboards
Consultoría especializada Diagnóstico y hoja de ruta con criterio ejecutivo y técnico.

Gestión de riesgos y estrategia

Análisis y tratamiento de riesgos, estrategias de ciberseguridad, planes de continuidad del negocio y recuperación ante desastres.

  • Análisis y tratamiento de riesgos
  • Estrategias de ciberseguridad
  • Planes de continuidad (BCP)
  • Recuperación ante desastres (DRP)
Cumplimiento y Gap Analysis

Evaluación de brechas y alineación con ISO/IEC 27001, NIST CSF, CIS Controls, Ley Marco de Ciberseguridad, Protección de Datos y NERC CIP.

  • Diagnóstico de brechas normativas
  • Alineación con ISO/IEC 27001 y NIST CSF
  • CIS Controls y NERC CIP
  • Ley Marco y Protección de Datos

Implementación y regularización

Despliegue de controles, políticas y procedimientos, gestión de incidentes y acompañamiento en soluciones de seguridad como SIEM y EDR.

  • Despliegue de controles técnicos
  • Políticas y procedimientos
  • Gestión de incidentes
  • Acompañamiento SIEM / EDR

Auditoría y seguridad ofensiva

Revisión documental, análisis de vulnerabilidades, pruebas de penetración, hacking ético y ejercicios de Red Team y Blue Team.

  • Revisión documental y técnica
  • Análisis de vulnerabilidades
  • Pentesting y hacking ético
  • Ejercicios Red Team / Blue Team

Concientización y capacitación

Programas para empleados y directivos, simulaciones de phishing y talleres especializados orientados a reducir el riesgo humano.

  • Programas ejecutivos y operativos
  • Simulaciones de phishing y vishing
  • Charlas o talleres en las capas Estratégica, Táctica y Operacional
  • Cultura de seguridad sostenible
Infraestructura eléctrica de gran escala con torres de alta tensión al anochecer

Infraestructura crítica

Ciberresiliencia para operaciones donde la continuidad es esencial

Protegemos ecosistemas IT, OT e ICS en sectores de alta criticidad, conectando los requerimientos del negocio, la seguridad operacional y los controles tecnológicos.

Subestación eléctrica con transformadores de alta tensión al atardecer
Energía
Operación minera a rajo abierto con maquinaria pesada
Minería
Terminal portuario con grúas y contenedores apilados
Logística
Torres de telecomunicaciones con antenas y equipos de transmisión
Servicios esenciales

Cumplimiento 2026

Convierta la exigencia regulatoria en una ventaja de control

Ley Marco de Ciberseguridad

Evaluación y adaptación a los requisitos nacionales aplicables.

Protección de Datos

Privacidad, gobierno de datos y seguridad de la información.

NERC CIP

Cumplimiento para el sector eléctrico y protección de infraestructura crítica.

ISO/IEC 27001

Diseño, implementación, auditoría y mejora del sistema de gestión de seguridad de la información.

Evaluar mi nivel de preparación

El alcance definitivo se determina según el sector, tamaño, criticidad y obligaciones aplicables a cada organización.

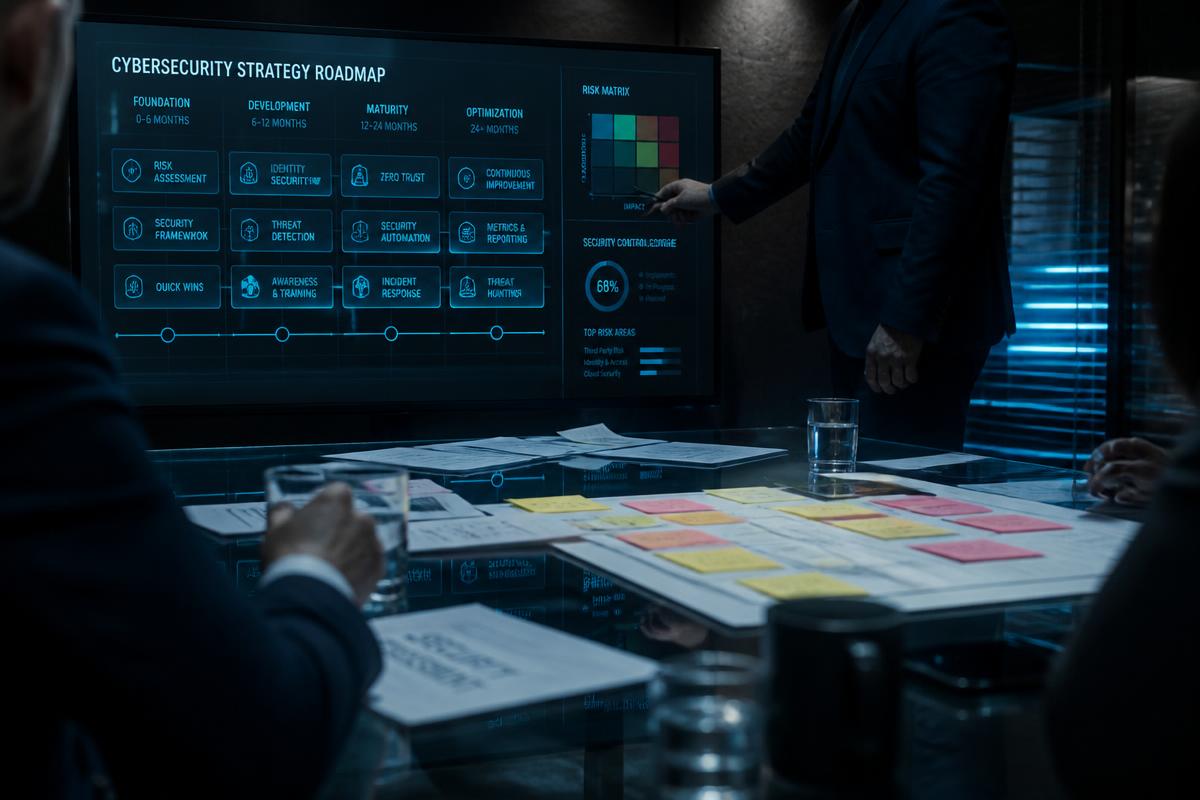
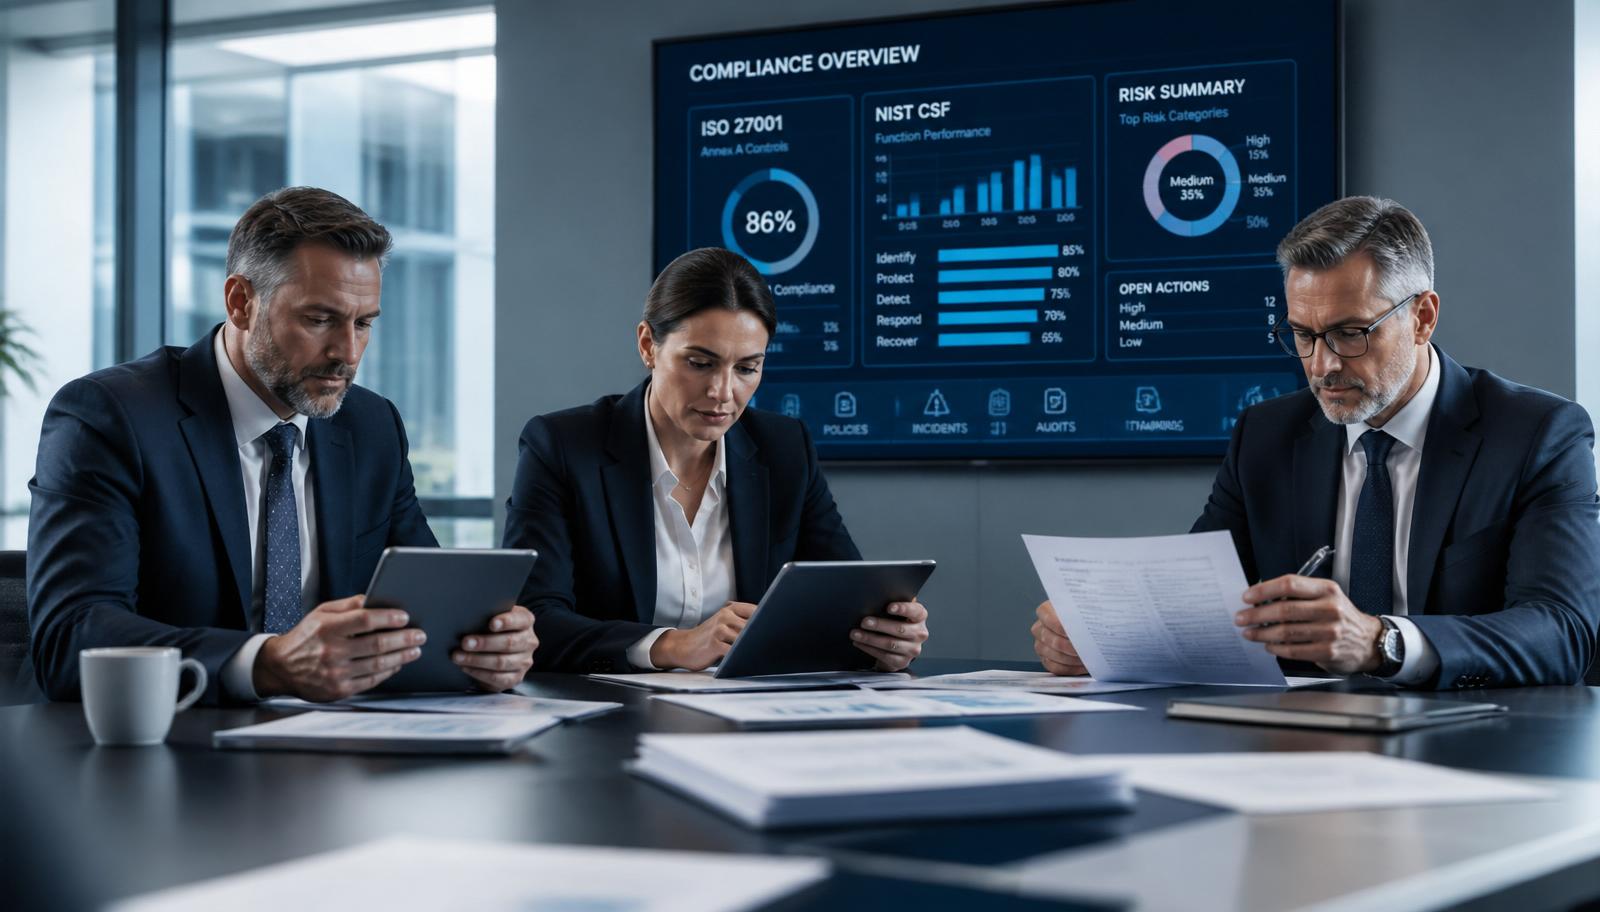
Equipo ejecutivo revisando documentación de auditoría y cumplimiento en una sala de reuniones
Auditoría y revisión ejecutivaEvidencia verificable y trazabilidad de controles.

Método Vulcano

De la exposición actual a una capacidad sostenible

Cinco etapas conectadas que llevan a la organización desde el diagnóstico inicial hasta un modelo de mejora continua verificable.

Equipo de consultoría evaluando y planificando controles de ciberseguridad
Evaluación y planificaciónUn método verificable, no una lista de buenas intenciones.
  1. 01

    Entender

    Contexto, activos, procesos críticos y obligaciones.

  2. 02

    Evaluar

    Riesgos, brechas, amenazas y nivel de madurez.

  3. 03

    Priorizar

    Hoja de ruta basada en impacto y urgencia.

  4. 04

    Implementar

    Controles, procesos, tecnología y entrenamiento.

  5. 05

    Verificar

    Evidencia, métricas, auditoría y mejora continua.

Por qué Vulcano

Estrategia que llega hasta la operación

Sala de control operacional monitoreando infraestructura crítica
Operación · Control · Continuidad Del directorio a la sala de control, con el mismo criterio.
01

Basados en riesgo

Priorizamos las amenazas y dependencias realmente críticas para el negocio.

02

Experiencia regulatoria

Conectamos requisitos nacionales e internacionales con evidencia verificable.

03

Especialización crítica

Abordamos la convergencia entre IT, OT e ICS.

04

Visión integral

Combinamos lenguaje de directorio, gestión y profundidad técnica.

“Defensa total para organizaciones que no pueden permitirse fallar.”
Declaración institucional · Vulcano Cyber Threat Hunters

Nosotros

Cyber Threat Hunters con visión de negocio

Vulcano reúne experiencia en ciberseguridad, riesgos, cumplimiento e infraestructura crítica para resolver desafíos complejos con criterio ejecutivo y rigor técnico.

Carlos Ramirez, Red Team Manager de Vulcano Cyber

Carlos Ramirez

Red Team Manager

Carlos Alberto Ramírez Rodríguez, CPP®, es consultor internacional en Seguridad Integral y Ciberseguridad con más de 20 años de experiencia en seguridad pública, seguridad corporativa, prevención de pérdidas, gestión de riesgos y ciberseguridad. Ex Oficial de la Policía Nacional de Uruguay y Certified Protection Professional (CPP®) de ASIS International, ha liderado proyectos para empresas de los sectores energético, minería, educación, retail, banca e infraestructuras críticas, especializándose en auditorías, análisis de riesgos, pentesting, cumplimiento normativo e implementación de estándares internacionales de seguridad. Actualmente se desempeña como consultor independiente, docente universitario y conferencista internacional en la convergencia entre seguridad física y ciberseguridad.

Certificaciones y credenciales destacadas

  • CPP® – Certified Protection Professional (ASIS International)
  • Auditor Líder ISO/IEC 27001
  • Diplomado en Red Team y Pentesting – Universidad de Santiago de Chile
  • Implementador de Equipos de Respuesta a Ciberincidentes (CSIRT)
  • Cybersecurity Specialist – Amazon Web Services (AWS)
  • Ex Presidente de ASIS International Capítulo Chile
  • Docente Universidad de Chile y Centro de Estudios de Seguridad LATAM
  • Conferencista internacional en Seguridad y Ciberseguridad
Javier Vargas, Chief Executive Officer de Vulcano Cyber

Javier Vargas

Chief Executive Officer

Javier Vargas cuenta con más de 35 años de experiencia en seguridad corporativa, protección de infraestructuras críticas, gestión de riesgos y ciberseguridad. Ha ocupado cargos de alta responsabilidad como Jefe Nacional de Seguridad y OSI de Banco Ripley, Jefe de Seguridad del Servicio Electoral de Chile, asesor del Grupo Cardoen, Jefe de Seguridad Integral de Casa de Moneda de Chile S.A. y CEO de Vulcano Cyber Threat Hunter. Su experiencia abarca el diseño e implementación de estrategias de seguridad física, ciberseguridad, continuidad operacional, gestión de crisis y protección de activos para organizaciones públicas y privadas.

Certificaciones y credenciales destacadas

  • Asesor y Capacitador OS-10 registrado ante Carabineros de Chile
  • Asesor en Seguridad Marítimo-Portuaria (Registro Nacional)
  • Asesor en Seguridad Aeroportuaria (Registro Nacional)
  • Ex Secretario del Directorio de ASIS International Capítulo Santiago (2017–2021)
  • Ingeniero en Ejecución en Prevención de Riesgos
  • Experto Profesional en Prevención de Riesgos registrado ante la SEREMI de Salud
  • CERT Train the Trainer (FEMA – U.S. Department of Homeland Security)
  • National Incident Management System (NIMS) e Incident Command System (ICS) certificados por FEMA
  • ICS-915 Protecting Critical Infrastructure Against Insider Threats (FEMA / U.S. Department of Homeland Security)
  • Suspicious Activity Recognition for Bombing Prevention (CISA – U.S. Department of Homeland Security)
  • Oficial de Protección de la Instalación Portuaria (OPIP – OMI 3.21)
  • Diplomado en Seguridad Multidimensional (ANEPE)
  • Diplomado en Planificación y Gestión del Riesgo de Desastres (Academia de Guerra, ONEMI y Naciones Unidas)
  • Postítulo de Experto en Prevención y Seguridad (Academia de Ciencias Policiales de Carabineros)
  • Diplomado en Administración de Riesgos y Seguridad Integral de Empresas
Claudio Andrés Villegas Orrego, Blue Team and Compliance Manager de Vulcano Cyber

Claudio Andrés Villegas Orrego

Blue Team and Compliance Manager

Con más de 24 años de experiencia, Claudio ha liderado programas de seguridad de la información, gestión de riesgos, continuidad operacional y cumplimiento normativo en organizaciones de alta criticidad y presencia regional. Su trayectoria incluye la implementación y mantenimiento de Sistemas de Gestión de Seguridad de la Información (SGSI), auditorías de certificación, gestión de riesgos bajo estándares internacionales y fortalecimiento de la resiliencia organizacional. Su enfoque combina gobierno corporativo, mejora continua y cumplimiento regulatorio para proteger los activos críticos y apoyar la toma de decisiones estratégicas.

Certificaciones y credenciales destacadas

  • Lead Auditor ISO/IEC 27001 – IQNet / AENOR
  • Diplomado Internacional en Gestión de la Seguridad de la Información y Ciberseguridad – AENOR
  • Especialización en ISO/IEC 27001, ISO/IEC 27002, ISO/IEC 27005, ISO 31000 e ISO 19011
  • Auditor en Sistemas Integrados de Gestión (ISO 9001, ISO 14001 y OHSAS 18001)
  • Certificación COPC Certified Customer Experience Implementation Leader
  • Formación en Gestión de Procesos, Gestión de Proyectos, Continuidad Operacional (BCP) y Análisis de Impacto al Negocio (BIA)

La próxima brecha no debería revelar su nivel de preparación

Conversemos sobre sus activos críticos, obligaciones y prioridades. Le propondremos un punto de partida claro y accionable.

Solicitar diagnóstico inicial

Contacto

Solicite un diagnóstico inicial

Cuéntenos su contexto, obligaciones y prioridades. Definiremos un punto de partida claro, alcance y próximos pasos accionables.

  • Confidencialidad y trato profesional del contenido compartido.
  • Diagnóstico orientado a impacto y prioridades reales.
  • Interlocutores con visión ejecutiva y técnica.
Correo directo cramirez@vulcanocyber.cl